Con gli aggiornamenti 27.3 di iOS, iPadOS, macOS e visionOS, Apple inizierà a controllare i contenuti iCloud condivisi tramite l'opzione «Chiunque abbia il link». Lo indica un documento di supporto pubblicato dall'azienda il 3 novembre. Foto e file condivisi in questo modo non sono cifrati end-to-end, nemmeno con Protezione avanzata dati attiva. Se un contenuto viene ritenuto dannoso, Apple può rimuoverlo, bloccare l'account e, se necessario, coinvolgere le forze dell'ordine.
Cosa cambia con la versione 27.3
Quando si condivide un elemento salvato su iCloud, come una foto della Libreria o un file di iCloud Drive, si può scegliere tra inviarne una copia o condividere un link. Nel secondo caso il link può valere solo per le persone invitate o approvate, oppure per chiunque lo possieda. Secondo il documento, solo quest'ultima modalità sarà sottoposta ai controlli, perché rende il contenuto accessibile a chiunque abbia l'indirizzo, compresa Apple.
«Se provi a caricare contenuti dannosi, Apple si riserva il diritto di spostarli, rifiutarli, modificarli, rimuoverli o eliminarli in qualsiasi momento. Apple può anche intervenire sul tuo account Apple, bloccandolo o disattivandolo, impedendo di crearne uno nuovo con lo stesso indirizzo email o numero di telefono o, se necessario, coinvolgendo le forze dell'ordine.»
Il documento non definisce che cosa Apple consideri un contenuto dannoso e non precisa se i controlli riguarderanno anche i link creati prima dell'aggiornamento. Restano escluse, secondo le informazioni pubblicate, le condivisioni con persone scelte e i contenuti semplicemente caricati su iCloud senza generare un link pubblico. Le versioni 27.3 sono al momento in beta per gli sviluppatori, con il rilascio pubblico atteso a dicembre.
Per chi usa iCloud in Italia, Apple non indica eccezioni né date diverse. La pagina riporta soltanto la formula generica secondo cui non tutte le funzioni sono disponibili in tutti i Paesi o le aree geografiche, senza un elenco. Anche sul sito italiano dell'assistenza il documento è per ora solo in inglese. Il documento non dice nemmeno se la nuova regola arriverà in tutti i mercati nello stesso momento.
Cosa resta cifrato end-to-end
Con la protezione dati standard, impostazione predefinita di ogni account, i dati iCloud sono cifrati ma le chiavi restano nei data center di Apple, così l'azienda può aiutare nel recupero. Alcune categorie sono comunque sempre cifrate end-to-end: tra queste password e Portachiavi iCloud, dati di Salute, Casa e Diario, informazioni di pagamento, Mappe e Messaggi su iCloud. Apple non possiede le chiavi di queste categorie.
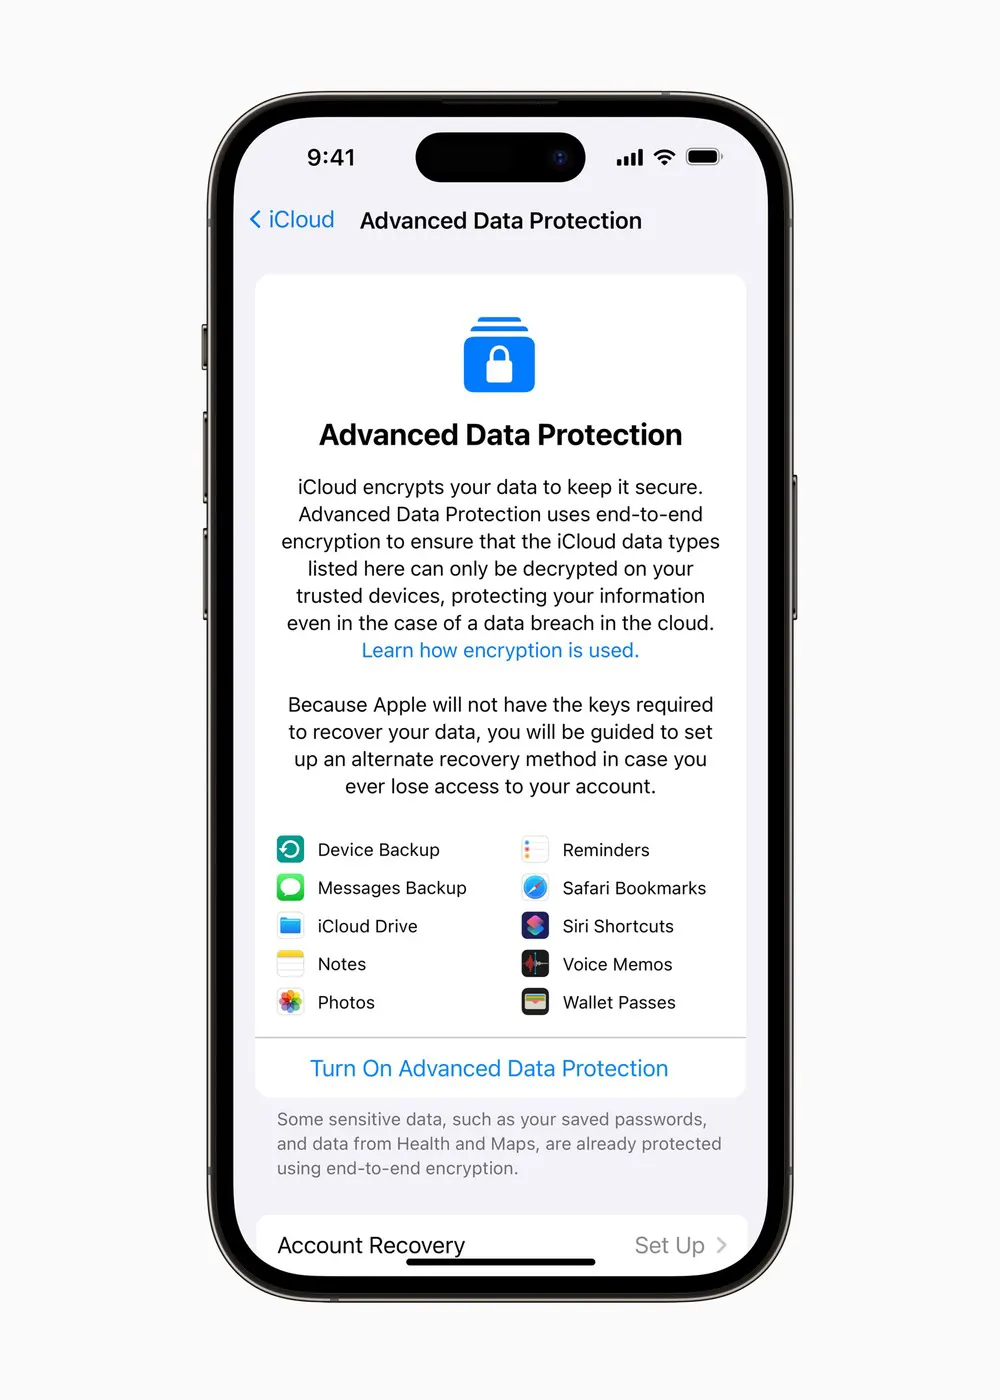
Protezione avanzata dati è un'opzione disponibile da iOS 16.2 che porta a 25 le categorie cifrate end-to-end, includendo backup di iCloud, Foto e Note. In questo caso le chiavi restano solo sui dispositivi fidati: se si perde l'accesso all'account, Apple non può aiutare a recuperare i dati. Per questo, prima di attivarla, bisogna configurare almeno un contatto di recupero oppure una chiave di recupero personale.
Con questa opzione, i contenuti condivisi restano cifrati end-to-end se tutti i partecipanti l'hanno attivata: vale per Libreria foto condivisa di iCloud, cartelle condivise di iCloud Drive, Note condivise e Freeform. Già oggi, però, la collaborazione iWork, gli Album condivisi di Foto e la condivisione con chiunque abbia il link non supportano la cifratura end-to-end. La vera novità della versione 27.3 sono quindi i controlli.
In breve
- Versioni: iOS, iPadOS, macOS e visionOS 27.3, ora in beta per gli sviluppatori.
- Uscita pubblica attesa a dicembre 2026.
- Controllati solo i contenuti condivisi con «Chiunque abbia il link».
- Possibili conseguenze: rimozione dei contenuti, blocco dell'account, segnalazione alle forze dell'ordine.
- Italia: Apple non indica eccezioni né date diverse.